


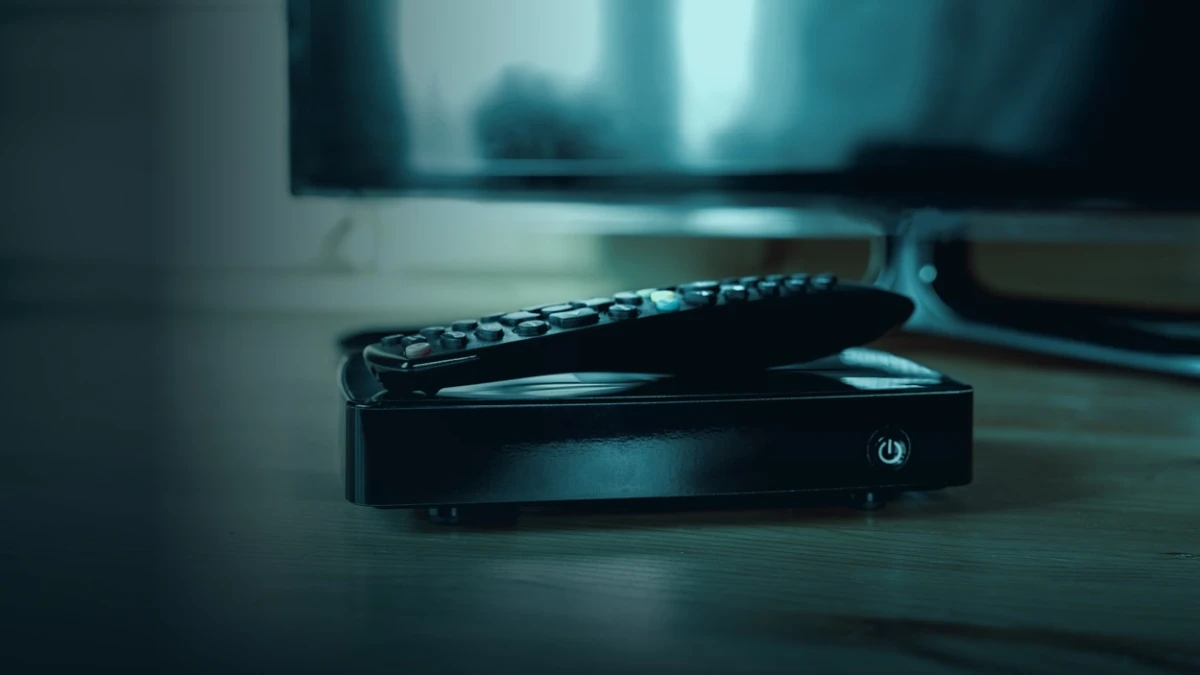
Google: XCPE-Botnet infizierte weltweit 1,3 Millionen Android-TV-Boxen
Google und Sicherheitspartner haben das XCPE-Botnet zerschlagen. Betroffen waren mehr als 1,3 Millionen TV-Boxen, darunter 32.532 in Türkiye.
Von Ahmet Taş | Wise News Press
İSTANBUL, TÜRKİYE — Google und mehrere Sicherheitspartner haben das XCPE-Botnet gestört, nachdem eine werkseitig installierte Hintertür in mehr als 1,3 Millionen Android-TV-Boxen entdeckt worden war, darunter über 32.000 Geräte in Türkiye.
Nach Messungen von Sicherheitsforschern waren 32.532 Geräte in Türkiye mit dem schädlichen Netzwerk verbunden. Damit lag das Land bei der Zahl der erkannten Geräte weltweit auf dem 11. Platz.
An der koordinierten Aktion gegen die Kontrollinfrastruktur des Botnets beteiligten sich Google, Synthient, TrendAI, Plume, Lumen, HUMAN Security und die japanische Nationale Polizeibehörde. Die Abschaltung der Server bedeutet jedoch nicht, dass die in der Firmware verankerte Hintertür automatisch von den betroffenen Geräten entfernt wurde.
Schadsoftware wurde vor dem Verkauf installiert
Die XCPE-Kampagne unterscheidet sich von vielen gewöhnlichen Schadsoftware-Angriffen. Nutzer mussten weder einen verdächtigen Link öffnen noch einen unbekannten Dateianhang anklicken oder eine unsichere Anwendung installieren.
Nach den Untersuchungen von Google wurde die Hintertür bereits während der Herstellung in die Firmware bestimmter Geräte eingebaut. Die schädliche Komponente konnte unter Paketnamen wie x.cpe oder com.oemservice ausgeführt und beim Einschalten der Box aktiviert werden.
Nutzer konnten deshalb weiterhin Filme und Fernsehsendungen streamen oder ihre Anwendungen verwenden, ohne zu bemerken, dass die Box im Hintergrund mit externen Servern kommunizierte.
Ein Gerät, das normal startet, Inhalte abspielt und keine sichtbaren Fehlermeldungen anzeigt, ist nicht zwangsläufig sicher. Die unerwünschten Aktivitäten können verborgen bleiben, während die normalen Funktionen der TV-Box ohne erkennbare Störung weiterlaufen.
Die Analyse ergab, dass die Hintertür Fernbefehle empfangen, zusätzliche Anwendungen installieren sowie Geräte- und Kontoinformationen sammeln konnte. Zudem waren Funktionen zur Aufnahme von Bildschirmbildern und zur Erzeugung von Netzwerkverkehr vorhanden.
Bei einigen Varianten wurde außerdem versucht, die Überprüfung durch Google Play Protect zu deaktivieren. Dadurch konnten weitere schädliche Module leichter auf dem Gerät installiert werden.
Private Internetanschlüsse dienten als Proxy-Netzwerk
Can Erginkurban, Produkt- und Marketingmanager von ESET Türkiye, erklärte, das Auffällige an diesem Angriff sei die werkseitige Installation der Schadsoftware. Die Bedrohung sei somit zusammen mit dem Gerät in die Haushalte gelangt.
Kriminelle konnten kompromittierte Android-TV-Boxen für Werbebetrug, die Verteilung zusätzlicher Schadsoftware und die Weiterleitung fremden Internetverkehrs über private Anschlüsse verwenden.
Bei sogenannten Residential Proxies wird der Datenverkehr anderer Personen über den Anschluss eines ahnungslosen Gerätebesitzers geleitet. Für besuchte Internetdienste kann es so aussehen, als stamme die Aktivität von der öffentlichen IP-Adresse des betroffenen Haushalts.
Nutzer können in der Regel nicht erkennen, welche Internetseiten über ihren Anschluss aufgerufen werden oder wer den Datenverkehr kontrolliert. Hinweise können ein unerklärlicher Geschwindigkeitsverlust, ungewöhnlich hoher Datenverbrauch oder unbekannte Verbindungen in den Router-Protokollen sein.
Der Missbrauch stellt nicht nur ein Leistungs- und Datenschutzproblem dar. Wird der Anschluss für Werbebetrug, Angriffe auf Benutzerkonten oder andere unerlaubte Aktivitäten verwendet, kann die öffentliche IP-Adresse des Haushalts in Sicherheitsuntersuchungen auftauchen.
Auf einzelnen Geräten konnten mehrere Module gleichzeitig laufen. Die Betreiber waren dadurch in der Lage, sowohl über Werbebetrug als auch über den Verkauf von Proxy-Zugängen Einnahmen zu erzielen.
In Türkiye wurden 32.532 Geräte erkannt
Bei einer Messung zwischen dem 3. Juni und dem 1. Oktober 2026 zählte eines der beteiligten Sicherheitsunternehmen mehr als 1,47 Millionen infizierte Geräte in über 170 Ländern.
In Türkiye wurden dabei 32.532 Geräte registriert. Das Land belegte damit weltweit den 11. Platz. Die Forscher bezeichneten die Zahlen als Mindestschätzung, da nicht durchgehend gemessen wurde und infizierte Geräte zeitweise ausgeschaltet oder nicht mit dem Internet verbunden sein konnten.
Die koordinierte Aktion gegen XCPE beschrieb das Botnet insgesamt als ein Netzwerk von mehr als 1,3 Millionen Set-Top-Boxen in über 200 Ländern.
Die überwiegende Mehrheit der betroffenen Produkte waren Android-basierte TV-Boxen. Ähnliche Komponenten wurden jedoch auch auf anderen vernetzten Android-Geräten entdeckt, darunter Telemedizinprodukte, Karaoke-Systeme und digitale Anzeigetafeln.
Das Problem lässt sich möglicherweise nicht auf eine einzelne Handelsmarke begrenzen. Ein Hersteller kann Hardware und Software für verschiedene Anbieter liefern, sodass technisch ähnliche Geräte in unterschiedlichen Ländern unter verschiedenen Namen verkauft werden.
Veröffentlichte Modelllisten weisen ebenfalls Unterschiede auf. Eine Übersicht enthielt 182 Modellbezeichnungen, während bei Messungen des Botnets 206 Modelle erfasst wurden. Fehlt ein Gerät auf einer Liste, bedeutet das daher nicht automatisch, dass es sicher ist.
So lässt sich eine Android-TV-Box überprüfen
ESET empfiehlt Nutzern mehrere grundlegende Schritte, um die Sicherheit ihrer Android-TV-Box einzuschätzen:
-
Modell und Firmware ermitteln: In den Einstellungen sollten Hersteller, Modellbezeichnung und Firmware-Version überprüft werden. Diese Angaben können mit den von Sicherheitsforschern veröffentlichten Gerätelisten verglichen werden.
-
Systemanwendungen kontrollieren: In der Liste der installierten Anwendungen sollte die Anzeige der System-Apps aktiviert werden. Unbekannte Pakete wie
x.cpe,com.oemserviceodercom.abc.nexuskönnen auf eine Kompromittierung hinweisen. -
Google Play Protect prüfen: Im Play Store sollte kontrolliert werden, ob Play Protect aktiviert ist. Wurde die Funktion ohne Wissen des Nutzers abgeschaltet, ist besondere Vorsicht geboten.
-
Sicherheitsscan durchführen: Geräte mit Google-Play-Zugang können mit einer seriösen Sicherheitsanwendung wie ESET Smart TV Security überprüft werden. Eine Warnung sollte ernst genommen werden. Ein Ergebnis ohne Fund garantiert jedoch keine saubere Firmware.
-
Router- und DNS-Protokolle ansehen: Wenn ältere Netzwerkprotokolle verfügbar sind, kann geprüft werden, ob die Box vor der Abschaltung der Infrastruktur Kontakt zu
anyevonline[.]comoderszbboys[.]comhatte.
Das Fehlen auffälliger Apps auf der sichtbaren Liste beweist nicht, dass das Gerät sicher ist. Komponenten auf Firmware-Ebene können verborgen bleiben oder unter anderen Namen erscheinen.
Nutzer sollten außerdem prüfen, ob der Hersteller weiterhin Sicherheits- und Firmware-Updates bereitstellt. Eine seit mehreren Jahren nicht mehr aktualisierte TV-Box kann auch unabhängig von XCPE ein erhöhtes Risiko darstellen.
Verdächtige Geräte sollten vom Internet getrennt werden
Wer vermutet, dass seine Android-TV-Box betroffen ist, sollte zunächst die Internetverbindung unterbrechen. Dazu kann die WLAN-Verbindung deaktiviert oder das Netzwerkkabel entfernt werden.
Dieser Schritt kann verhindern, dass das Gerät neue Befehle empfängt oder weiteren unerwünschten Netzwerkverkehr erzeugt. Die Hintertür wird dadurch allerdings nicht aus der Firmware entfernt.
Passwörter für das Google-Konto, Streamingdienste und andere auf der Box verwendete Konten sollten über ein anderes, als sicher geltendes Gerät geändert werden. Wo möglich, sollte zusätzlich eine Zwei-Faktor-Authentifizierung eingerichtet werden.
Sicherheitsexperten empfehlen außerdem, das Passwort des WLAN-Netzes zu erneuern und andere verbundene Geräte wie Computer, Mobiltelefone, Überwachungskameras und Netzwerkspeicher auf ungewöhnliche Aktivitäten zu prüfen.
Das Deinstallieren einer verdächtigen Anwendung reicht möglicherweise nicht aus. Befindet sich die ursprüngliche Komponente in der Firmware, kann sie gelöschte Schadsoftware erneut installieren.
Auch das Zurücksetzen auf die Werkseinstellungen sollte nicht als sichere Lösung betrachtet werden. Bislang ist nicht nachgewiesen, dass dadurch die fest eingebaute Hintertür dauerhaft entfernt wird.
Bei bestätigter Infektion gilt der Austausch der Box durch ein unterstütztes Gerät eines vertrauenswürdigen Herstellers als sicherste Möglichkeit. Muss die Box vorübergehend weiterverwendet werden, sollte sie zumindest in einem getrennten Gastnetz betrieben werden.
Eine Netzwerkisolierung kann Computer und Mobilgeräte im Hauptnetz schützen, beseitigt aber weder die Hintertür noch sämtliche Risiken.
Zertifizierung allein bietet keine vollständige Sicherheit
Erginkurban warnte davor, eine TV-Box allein wegen ihrer normalen Funktion, eines Zertifizierungszeichens oder des Verkaufs über einen Distributor als sicher einzustufen.
Ein Teil der betroffenen Produkte war Berichten zufolge Google-zertifiziert und wurde über etablierte Vertriebskanäle angeboten. Google beendete nach der Untersuchung die Zusammenarbeit mit dem verantwortlichen Hersteller und überarbeitete Teile seines Prüfverfahrens.
Der Fall zeigt, dass Cybersicherheit nicht allein von starken Passwörtern oder dem vorsichtigen Umgang mit Downloads abhängt. Auch die Herstellung, der Entwickler der Firmware und die gesamte Lieferkette beeinflussen die Sicherheit eines vernetzten Geräts.
Verbraucher sollten regelmäßig prüfen, ob ihre Android-TV-Boxen und anderen Smart-Home-Produkte weiterhin unterstützt werden. Produkte unbekannter Herkunft oder ohne nachvollziehbare Updatepolitik sollten nicht gemeinsam mit Computern, Mobiltelefonen oder Überwachungskameras im Hauptnetz betrieben werden.
Günstige Streamingboxen ohne klaren Hersteller und ohne regelmäßige Sicherheitsupdates können unbemerkte Risiken in ein Heimnetz bringen. Ein getrenntes Gastnetz kann mögliche Schäden begrenzen; bei einer bestätigten Kompromittierung bleibt der Austausch des Geräts jedoch die zuverlässigste Lösung.
WiseNewsPress.com
Was ist Deine Reaktion?
 Gefällt mir
0
 Gefällt mir nicht
0
 Liebe
0
 Lustig
0
 Wow
0
 Traurig
0
 Wütend
0
Ahmet Taş is a journalist, editor and Turkey Office Manager of the Wise News Press Media Group. He works across news, digital media and international publishing, focusing on accurate, responsible and accessible journalism. He contributes to the development of media projects that bring important political, social and global developments to a wider international audience.





Kommentare (0)